
查核紀錄/FACT-CHECK RECORD
Agent Reach 研究報告:十萬星的「AI 全網情蒐」工具,風光底下藏著什麼?
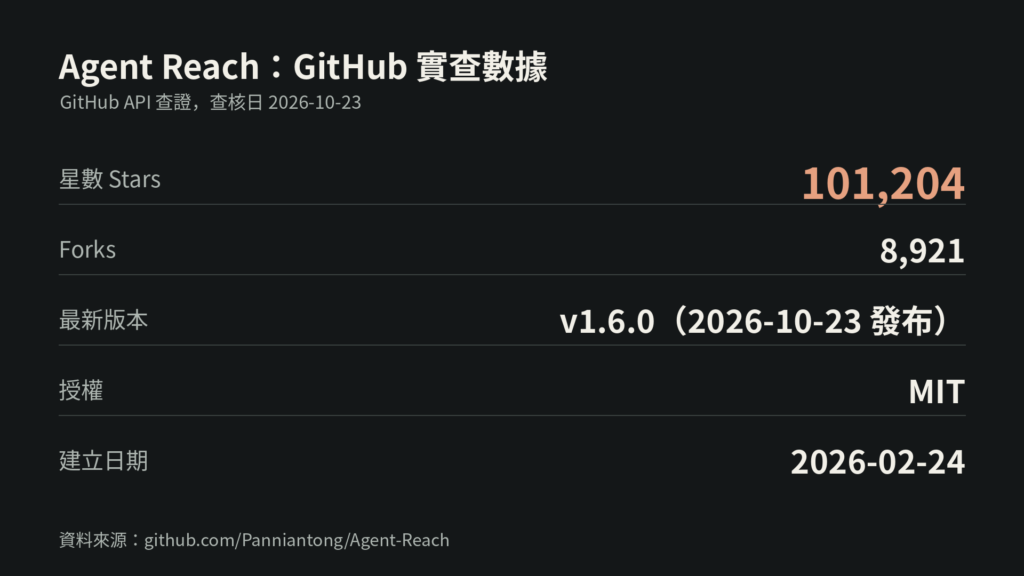
十萬星是真的:Cookie 借登入的運作與代價,與本站不安裝的理由。
Agent Reach 是 GitHub 上爆紅的開源專案(查核當日 101,204 顆星),定位是給 AI 代理裝上「逛遍各大平台」的眼睛:不用登入的渠道裝好即用,需要登入的平台則借用你瀏覽器裡的登入狀態去讀。查核結論有三點:第一,它的星數是真的,但「一鍵打通全網」的印象要打折——真正穩定的多是免登入渠道,社群平台屬實驗級,而且全程只讀、不能發文互動。第二,它的安全模型有一個繞不過去的點:首次使用會複製你 Chrome 在該站的登入 Cookie,等於把帳號鑰匙交給它保管;官方文件自己也建議「用小號」,且已有使用者回報兩天就收到平台封號警告。第三,本站裁決不安裝:我們在 Facebook、Instagram、Threads 已有官方連接器(更安全),它唯一的增量是小紅書等中文平台的唯讀情蒐,還不值得用帳號風險去換。
- 環境 ENVIRONMENT
- 公開資料研究:GitHub repo、Releases 與 Issues(經 GitHub API 核對)
- 工具 TOOLS
- 本站未安裝、未登入 Agent Reach;未輸入任何帳號憑證
- 查核日期 CHECKED ON
- 2026-10-23
- 成本 COST
- 無支出(研究文)
- 星數是真的:查核當日 101,204 顆星;但真正穩定的是免登入渠道,社群平台屬實驗級,而且全程只讀、不能發文互動。
- 安全模型繞不過去的一點:首次使用會複製你 Chrome 的登入 Cookie,等於把帳號鑰匙交給它保管;官方自己建議用小號,已有使用者回報兩天就收到封號警告。
- 本站裁決不安裝(2026-10-23):Facebook、Instagram、Threads 已有更安全的官方連接器,唯一增量是小紅書等中文平台的唯讀情蒐,不值得用帳號風險去換。
重點速覽
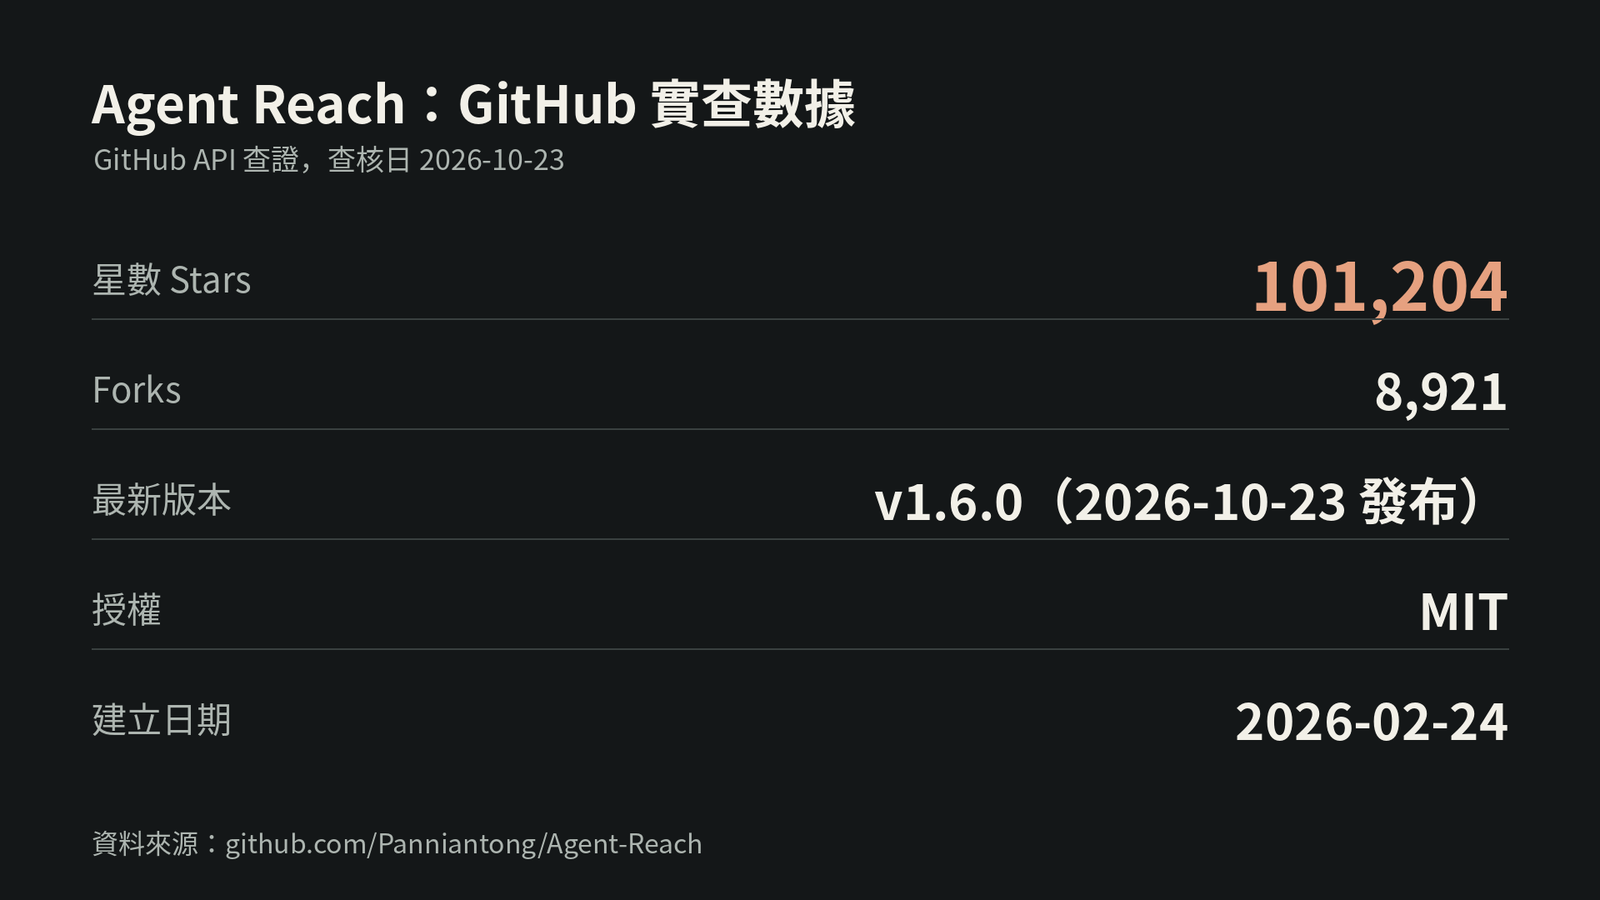
- 專案:Panniantong/Agent-Reach(GitHub),MIT 授權、Python,2026-02-24 建立;查核日星數 101,204、fork 8,921、未結 issue 228。
- 版本:v1.6.0 於查核當日(2026-10-23)發布;主要維護者一人貢獻 364 次提交、第二名 18 次——單人專案的延續性風險要先認清。
- 免登入渠道:Bilibili、V2EX、GitHub、YouTube、一般網頁(Jina Reader+Exa),裝好即用。
- 登入渠道:小紅書、Reddit、雪球、BOSS直聘、LinkedIn(僅職位搜尋);Twitter/Facebook/Instagram 為實驗級。方式是驅動一個專用隱身瀏覽器,首次使用複製你 Chrome 的該站 Cookie。
- 安全邊界:只讀(不發帖、不留言、不按讚、不私訊);內建節流(同平台搜尋間隔 ≥10 秒、最多 2 並行、瀏覽器閒置 10 分鐘自動關閉);狀態存本機 ~/.agent-reach/。
- 本站裁決:不安裝、列觀察名單(2026-10-23)。
廣告說法 vs 查證結果
「千顆星的爆款工具」?
這支短影音(Facebook 專頁「Andi 哥在练AI」,2026-10-10)反而低估了:實際星數是十萬級,不是千級。但要提醒另一面——該 Reel 是引流式內容(留言關鍵字才給教學連結,留言數 174),星數高不等於適合你的環境裝。
它怎麼「不用 API 就能讀各平台」?
兩條路線。免登入的公開內容走現成命令列工具與讀取服務,這部分乾淨俐落。需要登入的平台走另一條:它以 OpenCLI 驅動一個專用瀏覽器(CloakBrowser 隱身版 Chromium,失敗時回退你本機的 Chrome),第一次用某平台時,把你 Chrome 裡該站的登入 Cookie 複製過來——它不讀你的密碼庫、也不替你登入,但 Cookie 本人就是登入憑證,複製它需要解密 Chrome 的 Cookie 資料庫,屬於敏感權限等級的操作。
「只讀」就安全嗎?
只讀解決的是「亂發文」風險,解決不了「平台怎麼看你」。官方 README 自己寫明:平台可能限制以自動化方式訪問的帳號,建議使用小號。GitHub issue 裡有實證:有使用者(issue #498,2026-07-13,仍開啟中)在小紅書用兩天就收到封號警告並附了截圖;另有 issue 指出其 SECURITY.md 宣稱的私密漏洞通報管道實際上沒有啟用。安裝方式本身也是信任面:官方教學是把一個 install.md 連結貼給你自己的 AI 代理、由它照著執行安裝——你等於授權代理執行遠端文件裡的指令,供應鏈信任要自己把關。
有沒有同名混淆?
有,而且是官方親自警告的等級:PyPI 上的 `agent-reach` 套件不是這個專案(已被搶註);GitHub 上另有 EdisonChenAI/agent-reach(150 星的衍生版)與 agent-reach-public/safe(零登入裁剪版)。照著搜尋結果隨便裝,很可能裝錯東西——認明正主 Panniantong/Agent-Reach。
風險面:為什麼我們不安裝
- 增量太小、重複太多:Facebook、Instagram、Threads 我們已有官方連接器,走授權通道、不用碰 Cookie;Agent Reach 在這三個平台還是實驗級,重複且更危險。
- 帳號風險不對價:它真正多給的只有小紅書、雪球、BOSS直聘等中文平台的唯讀情蒐。對本站的趨勢寫作有幫助,但用品牌帳號或個人帳號的 Cookie 去換,風險報酬不對等;官方建議的小號模式又要另養帳號與環境,成本不在檯面上。
- 單人專案的延續性:364 比 18 的提交比代表巴士係數為 1;這類「路由器」專案依賴各平台的非官方讀法,平台一改版就壞,維護全壓在一個人身上。
- 贊助結構:專案贊助商多為代理 IP 與反爬產業業者——這不代表專案有問題,但說明它的生態位就是「繞平台規則讀資料」,與官方授權路線是兩種世界觀。
什麼情況下它可能值得?
若你做中文市場的輿情或競品情蒐、且能準備完全隔離的環境與一次性小號、只開免登入渠道加小紅書唯讀,那它是一把快刀。本站已把「隔離環境+小號+限定渠道」記為日後重啟評估的前提;在那之前,只觀察、不安裝。
出處與延伸
- GitHub repo Panniantong/Agent-Reach:README、Releases、Issues #31/#498/#703,星數與版本經 GitHub API 核對。
- Facebook Reel(專頁「Andi 哥在练AI」,2026-10-10):推廣說法出處。
註:同名產品消歧義見內文「有沒有同名混淆?」一段。
VERDICT・結論
我的結論:不安裝,列觀察名單。它不是騙人的專案——星數是真的,只讀與節流的設計也算克制;真正的問題只有一個:登入渠道要複製你的瀏覽器 Cookie,那是帳號鑰匙等級的東西,而官方能給的建議也只是「用小號」。我們已有官方連接器覆蓋 Facebook、Instagram、Threads,它多給的中文平台唯讀情蒐,還不值得用帳號風險去換。
常見問題
Agent Reach 是什麼?
GitHub 上的開源專案(Panniantong/Agent-Reach),讓 AI 代理能讀取多個平台的內容:免登入渠道直接讀,登入渠道借用使用者瀏覽器的 Cookie,全程只讀。
Agent Reach 安全嗎?
它不讀密碼庫、只讀不寫,並有內建節流;但首次使用會複製瀏覽器 Cookie(等同登入憑證),且官方文件自承平台可能限制自動化訪問的帳號、建議用小號,已有使用者回報收到封號警告。風險在帳號,不在程式本身。
茶米兔有實際安裝 Agent Reach 嗎?
沒有。本篇為桌面研究報告:本站於 2026-10-23 裁決不安裝,未下載、未執行、未輸入任何帳號憑證。
想繼續看這類查核?
茶米兔每週查核一個被熱傳的 AI 工具:只看官方文件與可回溯的證據,廣告說法逐項對照,不訂閱、不試用的也照實寫明原因。訂閱茶米兔筆記,新一篇查核報告出刊時直接寄到你的信箱。
🎬 想讓 AI 幫你看遍全網,又不想交出帳號鑰匙?
從工具選型、帳號治理到工作流設計,這套做法我們在 David Chen Studio 提供代操與顧問。
相關閱讀